Riscurile utilizării inteligenței artificiale în domeniul justiției: „Nu știm unde sunt stocate datele cu caracter personal”
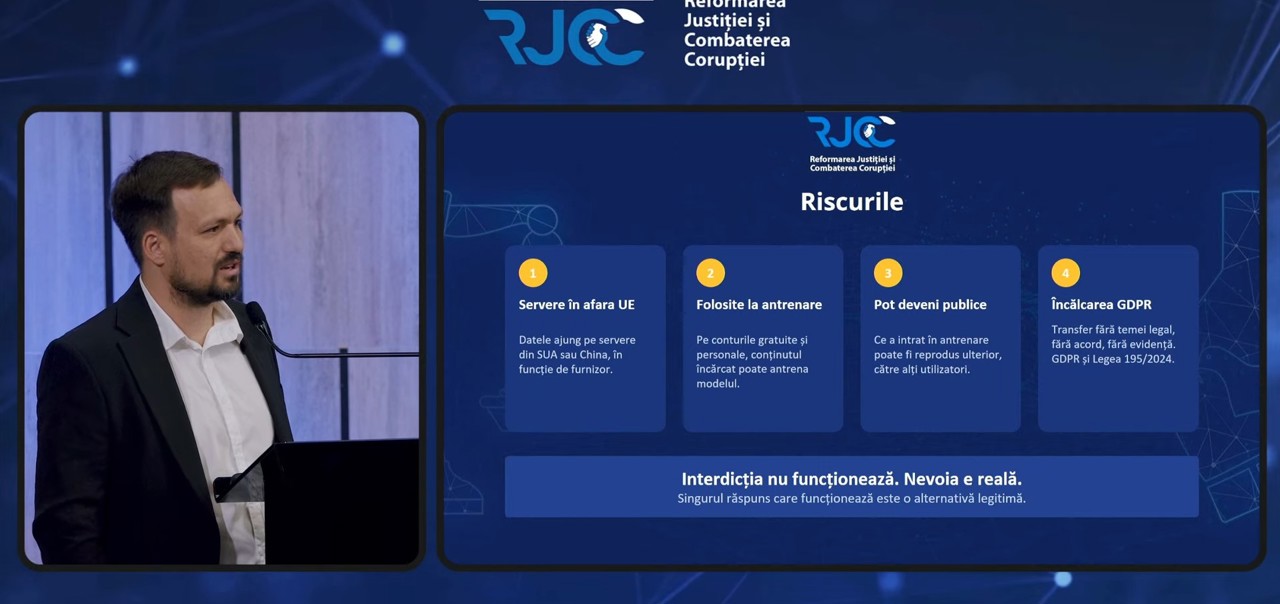
Utilizarea inteligenței artificiale (AI) în activitatea avocaților, judecătorilor și procurorilor ascunde riscuri majore pentru confidențialitatea datelor. Datele din dosare, transcrierile ședințelor sau simpla interacțiune cu un model AI pot ajunge pe servere externe și folosite la antrenarea algoritmilor, punând în pericol secretele profesionale și confidențialitatea clienților.
Utilizarea instrumentelor inteligente în profesiile juridice trebuie realizată pe baza unor reguli stricte de securitate, afirmă Denis Zacon, expert și consultant în domeniul inteligenței artificiale generative (GenAI).
El a dat drept exemplu activitățile de transcriere realizate prin intermediul unor aplicații precum Transcribe.io, Descript sau al altor platforme AI similare, utilizate fără a se cunoaște cu exactitate unde sunt amplasate serverele companiilor furnizoare.
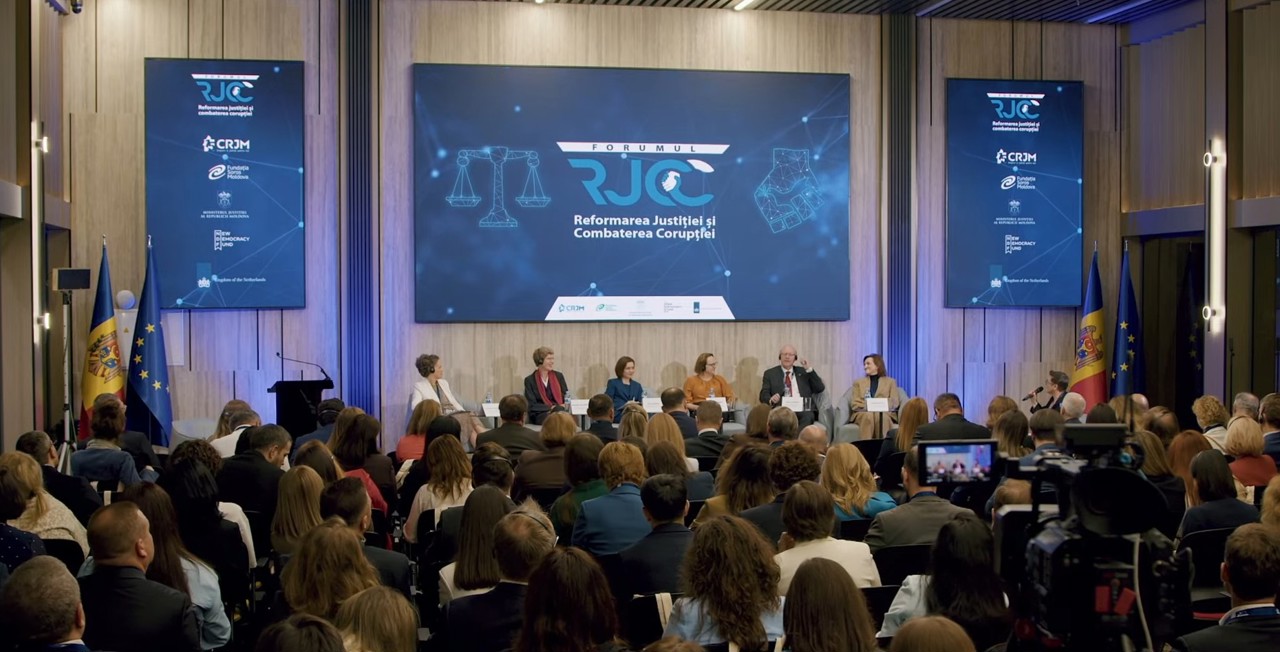
„Pe de o parte, avem date confidențiale, cum ar fi transcrierea unei ședințe sau a unei discuții, iar pe de altă parte, aceste informații ajung pe niște servere despre care nu știm unde se află. De multe ori, datele introduse sunt folosite pentru antrenarea instrumentelor cu acces deschis. Practic, informațiile pe care le utilizăm devin publice”, a avertizat Denis Zacon, în cadrul Forumului „Reformarea Justiției și Combaterea Corupției”, desfășurat pe 16 septembrie la Chișinău.
În consecință, utilizatorii transmit involuntar informații confidențiale care sunt stocate în afara Uniunii Europene, încălcând astfel prevederile Regulamentului general privind protecția datelor (GDPR).
Expertul le recomandă specialiștilor din domeniul judiciar să utilizeze modele locale de inteligență artificială, care pot funcționa pe un singur calculator, fără conexiune la internet, reducând astfel la minimum riscul scurgerii de informații sensibile.
„Cele mai eficiente sunt modelele locale. Acestea sunt aplicații AI pe care le descărcăm direct pe calculatorul nostru și doar noi interacționăm cu ele. Ele mi se par cele mai potrivite pentru domeniul justiției, deoarece actul de justiție implică păstrarea secretului profesional al procurorului, judecătorului sau avocatului. Este absolut necesar ca discuțiile purtate cu un asistent AI să rămână confidențiale, iar accesul să fie restrâns exclusiv la utilizatorul respectiv”, a subliniat Denis Zacon.
Una dintre provocările majore în implementarea modelelor locale este lipsa echipamentelor performante în instituțiile publice, având în vedere că aceste aplicații necesită resurse mari de procesare.
În acest sens, o soluție propusă constă în achiziționarea de către instituții a unor calculatoare performante pentru angajați sau a unor servere interne cu acces securizat.
„Partea bună este că există modele locale gratuite și fără limite de utilizare, cum este Whisper de la OpenAI”, a precizat Denis Zacon.
O altă recomandare vizează instituționalizarea utilizării inteligenței artificiale în sectorul public prin semnarea unor acorduri directe între Guvern și marii operatori de AI, precum OpenAI (dezvoltatorul ChatGPT) sau Anthropic (dezvoltatorul Claude).
„Există deja exemple de țări care au adoptat această abordare, cum ar fi Estonia, Grecia și Finlanda. Guvernele acestor state au semnat parteneriate oficiale cu OpenAI, asigurându-se că datele utilizate nu sunt folosite pentru antrenarea modelelor, ci sunt securizate și procesate în conformitate cu legislația națională și cu normele UE”, a conchis Zacon.
Expertul în digitalizare Victor Guzun, fost ambasador al Republicii Moldova în Estonia, a atras atenția, la același forum, asupra lipsei de reglementare privind utilizarea inteligenței artificiale în sistemul judiciar din țară, subliniind necesitatea adoptării urgente a unui cadru normativ clar.
„Avem o problemă în Republica Moldova, iar aceasta o reprezintă reglementările. De exemplu, în Italia, ChatGPT este interzis prin definiție în toate judecătoriile. Niciun judecător nu are dreptul să-l deschidă. Pe de altă parte, în Marea Britanie există un protocol de opt pagini prin care instanțele sunt administrate clar: ce se poate și ce nu se poate face. Ceea ce vreau eu să vă rog este să avem și noi un astfel de protocol, oricât de dezvoltat”, a punctat Victor Guzun.
Regulamentul general privind protecția datelor (GDPR) este cel mai strict și cuprinzător act legislativ referitor la securitatea și confidențialitatea datelor cu caracter personal, adoptat de Uniunea Europeană.
Acesta stabilește reguli clare cu privire la modul în care organizațiile pot colecta, stoca, utiliza și șterge informațiile referitoare la persoanele fizice.
CITIȚI ȘI: