Hackeri susținuți de state străine și tehnologii avansate. Indiciile analizate de experți după atacul cibernetic masiv din R. Moldova
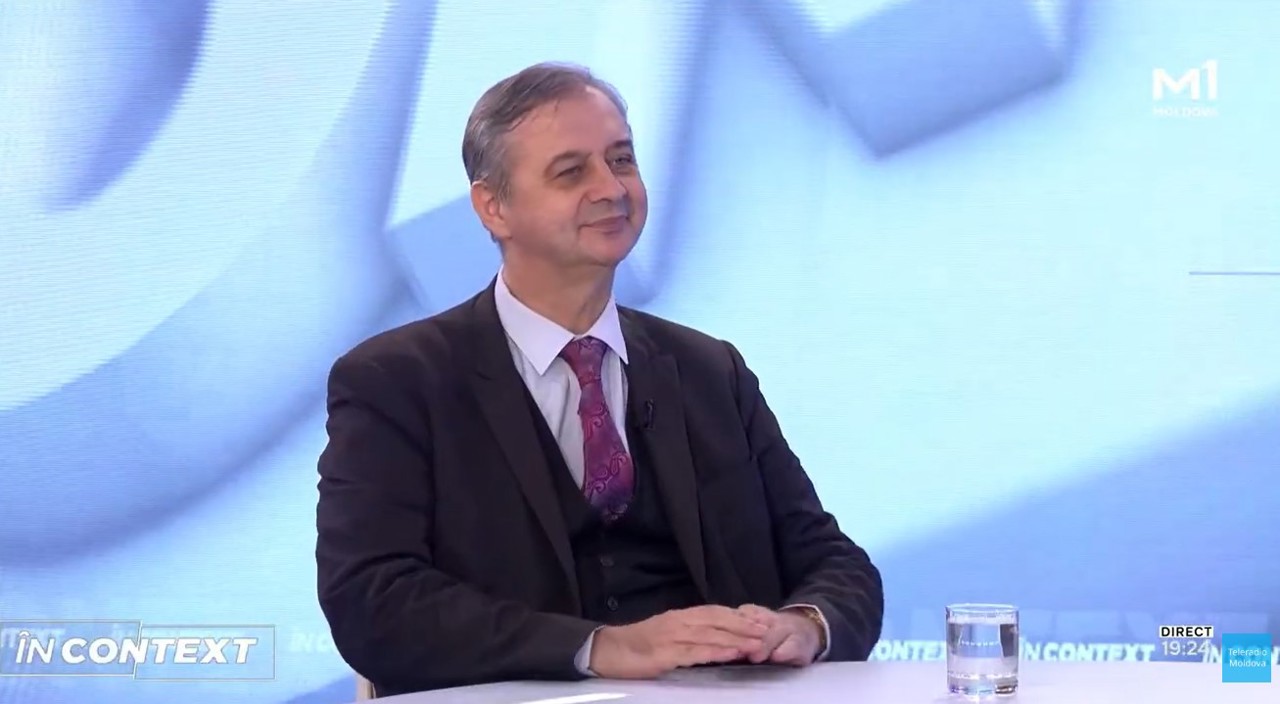
România oferă asistență tehnică Republicii Moldova în urma atacului cibernetic care a vizat sistemele guvernamentale de la Chișinău. Stacul prezintă indicii ale utilizării unor tehnologii avansate bazate pe inteligență artificială, asociate grupărilor de hackeri sprijinite de state străine, afirmă expertul în securitate Iulian Chifu, președintele Centrului pentru Prevenirea Conflictelor și Early Warning din București.
Iulian Chifu nu exclude posibilitatea ca atacul cibernetic asupra sistemelor guvernamentale din Republica Moldova să fi fost facilitat de o persoană care avea acces autorizat la acestea.
Întrebat dacă Rusia s-ar putea afla în spatele atacului, expertul a declarat că ipoteza implicării unui actor statal trebuie luată în considerare. El a subliniat însă că stabilirea responsabilității revine autorităților competente, care investighează incidentul.
„Obligatoriu, este un actor. Deci, nu e vorba doar de atacul propriu-zis, acolo sigur a existat ori o neglijență, ori o manipulare greșită, ori o păcălire a cuiva care avea acces legitim acolo. Nu cunosc încă. Știu că inclusiv DNSC-ul românesc (Directoratul Național de Securitate Cibernetică - n.r.), cu STS-ul (Serviciul de Telecomunicații Speciale - n.r.) și cu Cyberint-ul, lucrează și au dat asistență tehnică. Autoritățile legitime de la Chișinău sunt cele care fac evaluările de rigoare. Vom vedea și rezultatul”, a declarat fostul consilier prezidențial Iulian Chifu, la emisiunea „În Context” de la Moldova 1, ediția din 29 octombrie.
Potrivit expertului, utilizarea inteligenței artificiale într-un atac de o asemenea complexitate presupune capacități tehnice avansate, de care dispun în special actorii statali sau grupările de hackeri susținute de structuri cu resurse considerabile.
Chifu a arătat spre grupările asociate serviciilor de informații ale Federației Ruse, inclusiv Serviciul de Informații Externe (SVR) și serviciul de informații militare (GRU).
„Ceea ce știm cu certitudine este faptul că asemenea capacitate de a utiliza inteligență artificială pregătită la acest nivel aparține statelor sau hackerilor intermediari - APT-28, 29 ale Rusiei, SVR, respectiv GRU sau alte structuri de hackeri care au acces la aceste capacități. Dar rețineți faptul că utilizează o tehnologie foarte importantă și evoluată, care are capacitatea de a valorifica vulnerabilitățile, nu înseamnă că n-a existat undeva o ușă care a fost deschisă de cineva, care în mod normal trebuia să fie instruit, să fie pregătit”, a subliniat expertul.
Iulian Chifu a atras atenția că utilizarea unor tehnologii avansate, inclusiv a inteligenței artificiale, nu constituie, în sine, o dovadă suficientă pentru atribuirea atacului unui anumit stat. Identificarea autorilor și stabilirea eventualelor responsabilități vor depinde de rezultatele investigațiilor tehnice.
Menționăm că Procuratura municipiului Chișinău a anunțat vineri, 30 octombrie, că a pornit o urmărire penală pe caz „în temeiul bănuielii rezonabile de comitere a infracțiunilor de încălcare a inviolabilității vieții private și divulgarea datelor urmăririi penale”.
În perioada 19–23 octombrie, sistemele guvernamentale din Republica Moldova au fost ținta unor atacuri cibernetice, în urma cărora au fost extrase neautorizat informații asociate cu aproximativ 750.000 de numere de identificare personală (IDNP). Potrivit datelor preliminare, informațiile sustrase includ nume, date despre situația familială, pensii, permise de conducere și anumite informații financiare.
Autoritățile dau însă asigurări că nu au fost identificate modificări neautorizate în registrele de stat și că datele cardurilor bancare nu au fost compromise.
Investigațiile au identificat cel puțin 700 de adrese IP asociate atacurilor, existând indicii privind utilizarea unor tehnologii avansate, inclusiv a inteligenței artificiale. Anchetatorii urmează să stabilească modul în care au fost exploatate vulnerabilitățile sistemelor informatice, identitatea atacatorilor și dacă incidentul a fost facilitat de persoane care aveau acces autorizat la infrastructura vizată.
Extragerea neautorizată a datelor a fost oprită pe 23 octombrie, însă tentativele de acces ilegal au continuat și în zilele următoare. În urma incidentului, Agenția de Guvernare Electronică (AGE) a dispus verificarea a 82 de servicii digitale și suspendarea temporară a aplicațiilor vulnerabile. Totodată, șefa AGE, Nicoleta Colomeeț, și-a dat demisia.
Autoritățile pregătesc măsuri pentru consolidarea securității infrastructurii digitale, inclusiv îmbunătățirea coordonării interinstituționale, crearea unui centru național de securitate cibernetică și implementarea unor mecanisme suplimentare de protecție a datelor.
CITIȚI ȘI: