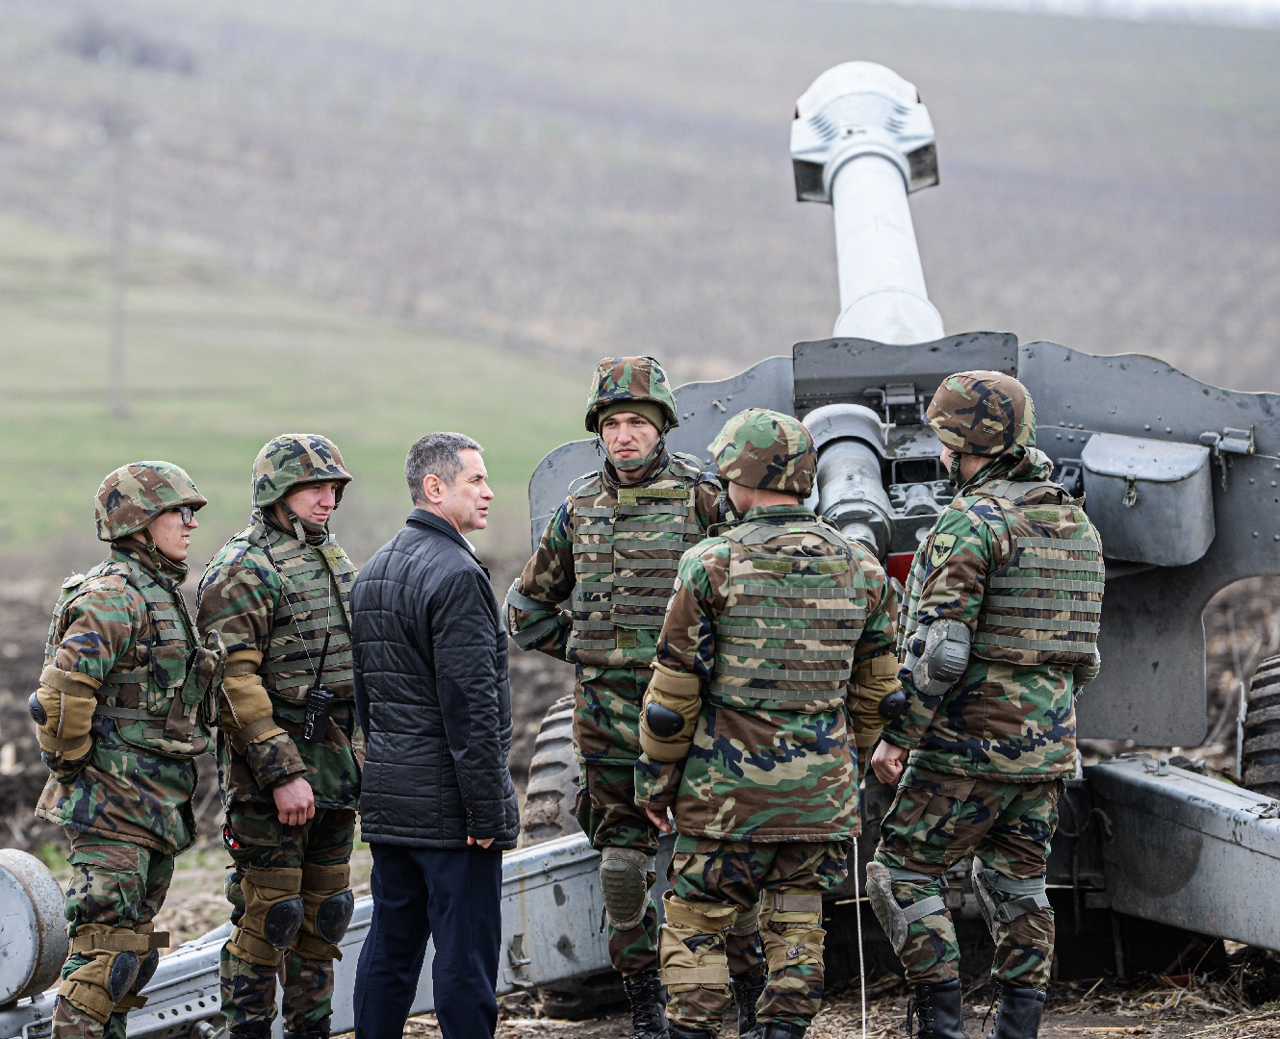
Atacurile cibernetice asupra infrastructurii critice vor fi sancționate mai dur. Ce modificări propune Guvernul
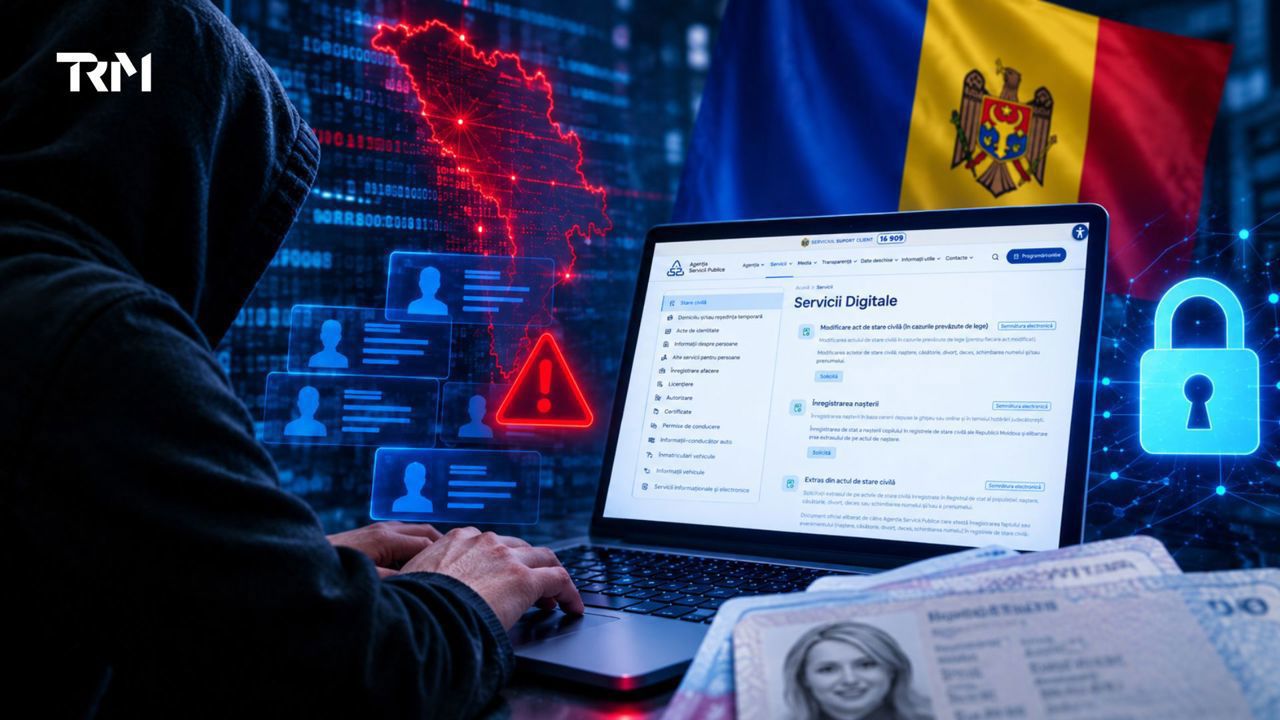
Atacurile cibernetice care vizează sistemele informatice din sectoare esențiale precum energia, sănătatea, transporturile și domeniul bancar vor fi pedepsite mai aspru. Guvernul a aprobat un proiect de lege care prevede înăsprirea sancțiunilor pentru infracțiunile informatice și clarifică faptele care atrag răspunderea penală.
Documentul a fost elaborat de Ministerul Justiției și urmărește inclusiv alinierea legislației naționale la directivele Uniunii Europene. Ministrul Justiției, Vladislav Cojuhari, a explicat că modificările sunt necesare pentru adaptarea cadrului legal la metodele tot mai diversificate de comitere a atacurilor informatice.
„Cadrul penal reglementează deja principalele forme ale criminalității informatice, însă analiza de compatibilitate a evidențiat necesitatea unor ajustări care să răspundă mai exact modului în care asemenea atacuri sunt comise astăzi”, a explicat ministrul.
Potrivit proiectului, accesul ilegal la un sistem informatic va fi sancționat inclusiv în situațiile în care atacatorul pătrunde doar într-o parte a acestuia, nu neapărat în întregul sistem.
Totodată, încălcarea măsurilor de securitate, precum parolele sau alte mecanisme de control al accesului, va constitui o circumstanță agravantă.
Proiectul extinde și lista faptelor care pot atrage răspunderea penală. Printre acestea se numără introducerea ilegală a datelor informatice, modificarea sau ștergerea acestora, blocarea accesului la informații și perturbarea funcționării sistemelor informatice.
O altă modificare vizează instrumentele utilizate pentru comiterea infracțiunilor. Documentul face distincție între programele informatice și mijloacele tehnice, pe de o parte, și parolele sau codurile de acces, pe de altă parte. Procurarea și distribuirea acestora vor putea fi sancționate atunci când sunt destinate comiterii unor infracțiuni informatice.
Ministrul Justiției a subliniat că atacurile asupra infrastructurii critice pot avea consecințe grave pentru populație și pentru funcționarea serviciilor esențiale. Din acest motiv, proiectul prevede pedepse mai aspre pentru asemenea infracțiuni.
„Proiectul prevede sancțiuni penale mai severe pentru atacurile îndreptate împotriva sistemelor informatice care fac parte din infrastructura critică, precum cele din domeniul energiei, sănătății, transporturilor sau sectorului bancar, având în vedere consecințele grave pe care asemenea fapte le pot avea asupra populației și funcționării serviciilor esențiale”, a declarat Vladislav Cojuhari.
Amintim că, în octombrie, sistemele informatice ale instituțiilor statului au fost ținta unui atac cibernetic, în urma căruia au fost accesate datele personale a aproximativ 450.000 de cetățeni. Atacul a vizat infrastructura Agenției de Guvernare Electronică, iar vulnerabilitățile identificate au permis accesarea informațiilor din registrele a cel puțin zece instituții.
Potrivit explicațiilor prezentate de președinta Maia Sandu pe 6 noiembrie, după ședința Consiliului Național de Securitate, atacatorii au profitat de deficiențele mecanismelor de autorizare, care verificau aplicația ce solicita datele, însă nu și identitatea utilizatorului sau dreptul acestuia de a accesa informațiile.
Atacul a început în seara zilei de 19 octombrie, iar pe 20 octombrie sistemele au înregistrat aproximativ un milion de solicitări, de 30 de ori mai multe decât într-o zi obișnuită. Atacatorii au folosit peste 638 de adrese IP pentru a-și ascunde originea.
Autoritățile nu au stabilit cine se află în spatele atacului, însă Maia Sandu a declarat că modul de organizare indică tiparul unui posibil actor statal.
Deși conturile bancare nu au fost compromise, datele sustrase ar putea fi folosite pentru escrocherii, prin combinarea informațiilor personale și contactarea victimelor în numele unor instituții sau bănci.
În urma incidentului, 82 de servicii electronice au fost deconectate preventiv pentru verificări, fiind restabilite treptat după introducerea unor măsuri suplimentare de securitate.
CITIȚI ȘI: